Kritická chyba v PHP (PHP2Shell): čo to znamená pre WordPress a čo urobiť
NBÚ varuje pred dvoma kritickými chybami v PHP. Vysvetľujeme, čo znamenajú pre WordPress a e-shopy a čo urobiť aj bez technických znalostí.
Národný bezpečnostný úrad 21. októbra 2026 cez centrum SK-CERT varoval pred dvoma kritickými zraniteľnosťami v PHP. Na PHP beží WordPress aj WooCommerce. Chyba však nie je vo WordPresse ani v pluginoch, ale v PHP na serveri hostingu. Tlačidlom Aktualizovať v administrácii ju preto neopravíte. Opraviť ju musí ten, kto spravuje server: váš hosting alebo webový správca.
V článku vysvetlíme, čo sa stalo, kedy sa to týka vášho webu a čo urobiť aj bez technických znalostí. Žiadne príkazy do terminálu, len kroky v administrácii WordPressu a správa, ktorú pošlete hostingu.
Krátka odpoveď
- Ide o dve chyby s označením CVE-2026-109618 a CVE-2026-109619 (prezývajú ich PHP2Shell). Obe majú hodnotenie závažnosti 9,2 z 10. Útočník cez ne môže na neopravenom serveri spustiť vlastný kód, a to bez prihlásenia.
- Opravené verzie PHP vyšli 21. októbra 2026: 8.5.12, 8.4.27, 8.3.36 a 8.2.35 (php.net).
- Aktualizácia WordPressu, pluginov ani témy túto chybu neodstráni. Aktualizovať treba samotné PHP na serveri.
- Vy urobte toto: pozrite sa, akú verziu PHP máte, napíšte hostingu alebo správcovi a majte čerstvú zálohu webu.
Čo sa stalo
Bezpečnostný tím PHP 20. októbra ohlásil mimoriadnu bezpečnostnú aktualizáciu a vyzval všetkých, aby sa na ňu pripravili. Technické informácie o chybách sa podľa NBÚ dostali na verejnosť ešte pred koordinovaným vydaním opráv. Opravy vyšli 21. októbra popoludní.
NBÚ vo svojom varovaní na sk-cert.sk uvádza, že zraniteľnosti sú zneužiteľné vo všetkých verziách od PHP 5.0 až po súčasnú. V čase zverejnenia varovania nebolo potvrdené, že by ich útočníci aktívne zneužívali. To sa medzitým zmenilo. Amazon Threat Intelligence podľa BleepingComputer zachytil prvé pokusy o zneužitie už 17. októbra, teda štyri dni pred vydaním opráv. Podľa Amazonu sa chyby teraz zneužívajú vo veľkom, nie je však jasné, koľko pokusov bolo úspešných. Európsky CERT-EU upozorňuje, že kolujú prvé ukážky útoku (CERT-EU).
Čo môže útočník získať? Bezpečnostné upozornenie projektu PHP hovorí o spustení kódu s oprávneniami webového servera (GitHub). Pri WordPresse to v praxi znamená, že útočník môže robiť to isté ako váš web: meniť súbory, vložiť škodlivý kód alebo spam a čítať údaje, ku ktorým má web prístup. Pri e-shope sú to aj objednávky a kontakty zákazníkov.
Prečo sa to týka WordPressu
WordPress je program napísaný v PHP. Pri každom zobrazení stránky alebo odoslaní formulára sa na serveri spustí PHP. Výskumníci z Wiz, ktorí chyby našli, predviedli útok bez prihlásenia aj na WordPress, Drupal a Joomla (Wiz). Chyba je pod WordPressom, takže môže byť ohrozený aj web, ktorý má všetko aktualizované.
Projekt PHP uvádza, že ohrozená je každá inštalácia PHP, ktorá obsluhuje webové požiadavky. Patria sem bežné spôsoby, ako hostingy PHP prevádzkujú (PHP-FPM, Apache s mod_php, LiteSpeed a ďalšie). Najvyššie riziko vidí pri Apache s mod_php (php.net). Ktorý spôsob používa váš hosting, nemusíte vedieť. Stačí, aby ste od neho dostali potvrdenie, že PHP opravil.
Web na zdieľanom hostingu
Väčšina firemných webov a menších e-shopov beží na zdieľanom hostingu. PHP tam spravuje hosting a vy ho sami neaktualizujete. V administrácii hostingu si zvyčajne viete vybrať len vetvu PHP (napríklad 8.3 alebo 8.4). Opravu do nej musí nasadiť hosting. Niektoré hostingy už ohlásili opravy alebo ochranné opatrenia. Overte si to však priamo u svojho.
Vlastný server alebo VPS
Ak web beží na vlastnom serveri alebo VPS, o PHP sa nestará nikto okrem vás alebo toho, koho ste si na správu servera najali. NBÚ upozorňuje, že po aktualizácii treba reštartovať bežiace procesy PHP, inak server stále používa starú verziu. Ak neviete, kto váš server spravuje, je to dnes najdôležitejšia otázka.
Staré verzie PHP bez podpory
PHP 8.1 a staršie verzie už od projektu PHP oficiálne opravy nedostávajú. Niektoré linuxové distribúcie a platení dodávatelia pre ne vydávajú vlastné záplaty. Vzhľadom na závažnosť pripravil tím PHP aj minimálne opravy pre PHP 7.4, 8.0 a 8.1, sú však určené pre tých, ktorí si PHP zostavujú sami (php.net). NBÚ je v tomto jasný: nepodporovanú verziu treba presunúť na podporovanú, alebo ju musí chrániť dodávateľ, ktorý pre ňu záplaty výslovne poskytuje. Ak máte PHP 8.2, počítajte s tým, že jeho podpora končí 31. decembra 2026.
Čo urobiť: päť krokov bez technických znalostí
1. Zistite, akú verziu PHP má váš web
Prihláste sa do WordPressu a otvorte Nástroje → Zdravie webovej stránky. Hore kliknite na záložku Informácie, rozbaľte časť Server a pozrite riadok Verzia PHP. Screenshoty sú z nášho testovacieho WordPressu v slovenčine.
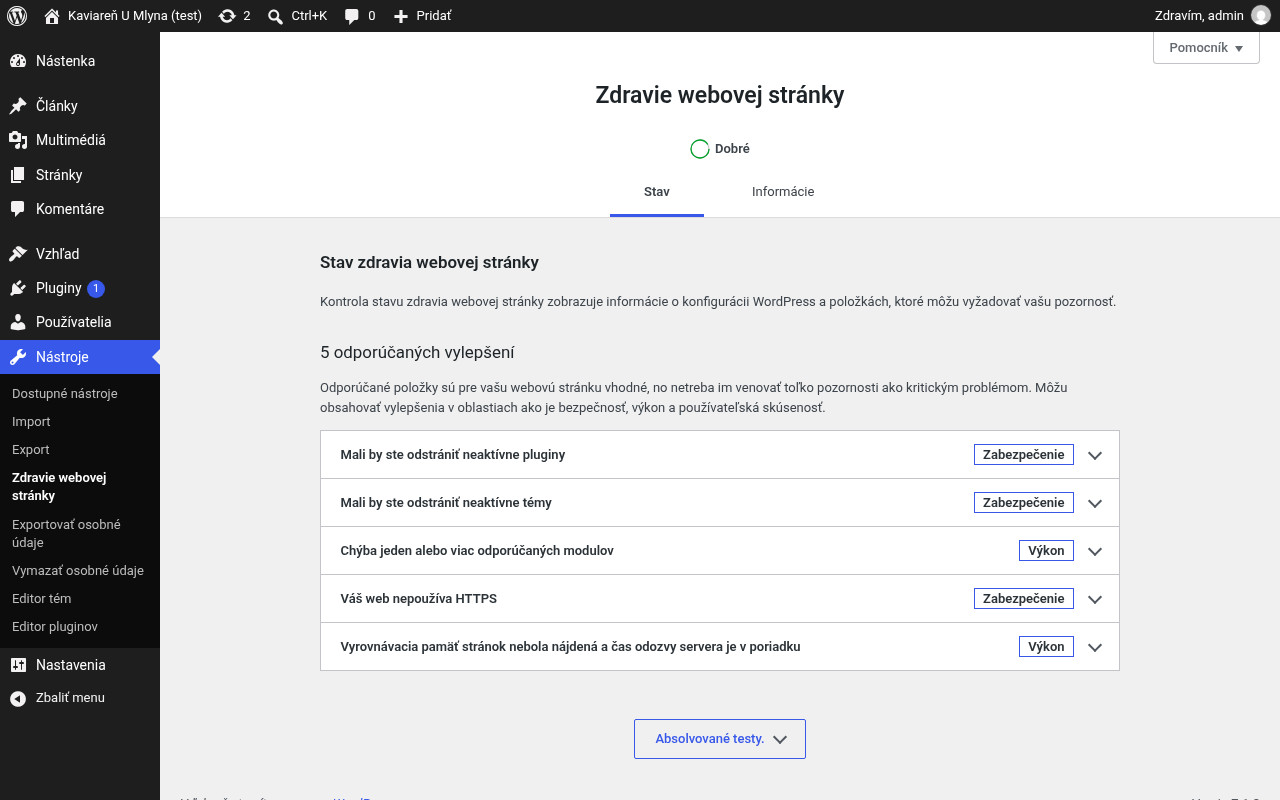
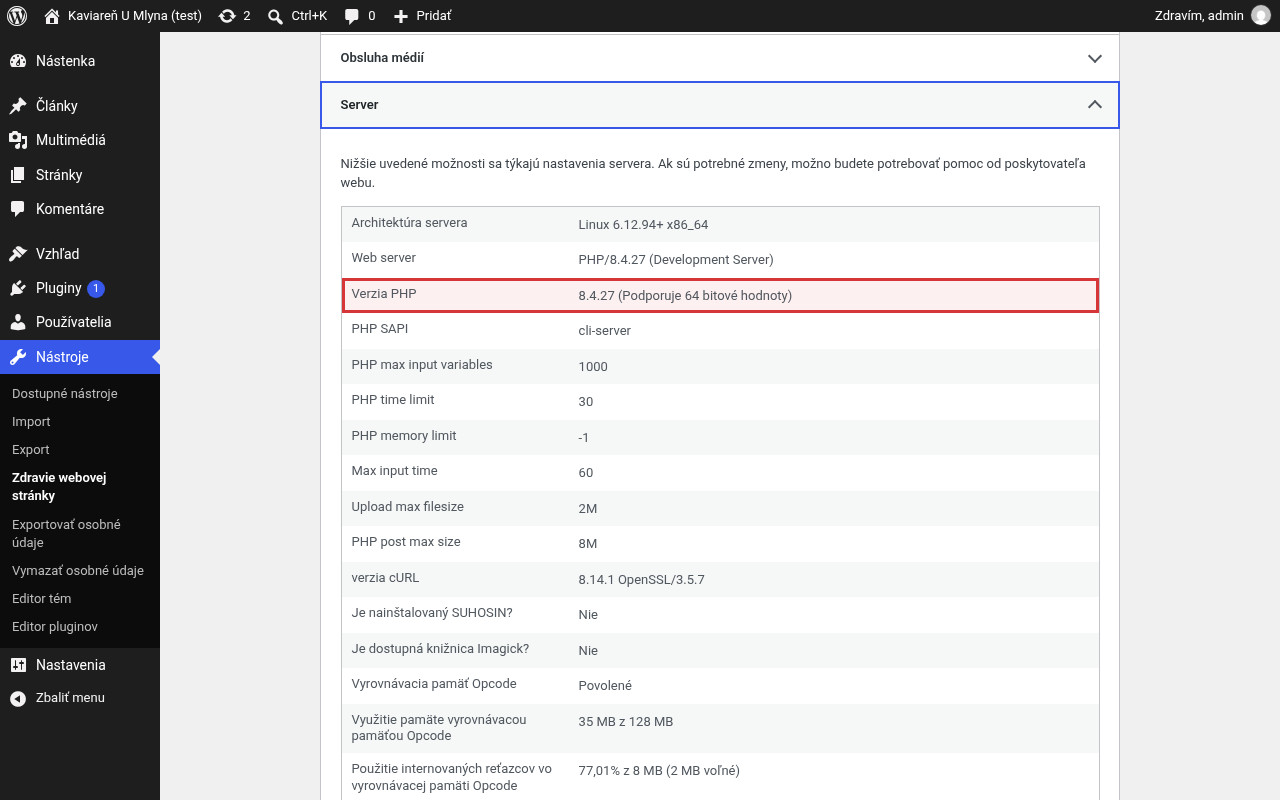
Číslo porovnajte s tabuľkou. Zelený stav „Dobré“ na záložke Stav vám nepovie, či je PHP opravené proti týmto chybám. Rozhoduje číslo verzie, prípadne potvrdenie od hostingu.
| Vaša vetva PHP | Opravená verzia | Poznámka |
|---|---|---|
| 8.5 | 8.5.12 a vyššia | Aktuálna vetva |
| 8.4 | 8.4.27 a vyššia | Podpora do konca roka 2028 |
| 8.3 | 8.3.36 a vyššia | Podpora do konca roka 2027 |
| 8.2 | 8.2.35 a vyššia | Podpora končí 31. 12. 2026 |
| 8.1 a staršia | Oficiálna oprava nevyšla | Len záplata od hostingu alebo prechod na novšiu vetvu |
Tabuľku môžete posunúť do strany.
Jedna výnimka: niektoré hostingy a linuxové distribúcie opravu doplnia do staršieho čísla verzie. Nižšie číslo preto nemusí automaticky znamenať, že web je zraniteľný. Práve preto sa oplatí opýtať hostingu priamo.
2. Upozornite svojho webového správcu
Ak sa o web stará agentúra, freelancer alebo kolega z IT, pošlite mu odkaz na varovanie NBÚ a opýtajte sa, či je to vyriešené. Nepredpokladajte, že to už vie. Dohodnite sa aj na tom, kto bude komunikovať s hostingom, aby ste nečakali jeden na druhého.
3. Opýtajte sa hostingu, či má servery opravené
Napíšte na podporu hostingu. Stačí táto správa, doplňte len doménu:
Dobrý deň,
21. 10. 2026 vyšli opravy kritických zraniteľností PHP CVE-2026-109618 a CVE-2026-109619 (varovanie NBÚ: https://www.sk-cert.sk/sk/17345-2/index.html). Môj web [vaša doména] beží na vašom hostingu. Prosím o potvrdenie:
1. Je PHP, na ktorom beží môj web, už opravené (verzia 8.2.35, 8.3.36, 8.4.27, 8.5.12 alebo záplata od distribúcie) a boli procesy PHP po aktualizácii reštartované?
2. Ak ešte nie, kedy to plánujete?
3. Ak môj web používa PHP 8.1 alebo staršie, máte pre túto verziu bezpečnostnú záplatu, alebo mám prejsť na novšiu verziu?Ďakujem.
Ak hosting nevie dať jasnú odpoveď ani termín, berte to ako signál, že je čas zvážiť iný hosting.
| Vaša situácia | Koho kontaktovať | Čo sa opýtať alebo urobiť |
|---|---|---|
| Web na zdieľanom hostingu, nikto ho nespravuje | Podporu hostingu | Je PHP opravené? Ak nie, kedy? Viem prepnúť na novšiu verziu PHP? |
| Web spravuje agentúra alebo freelancer | Správcu webu | Je PHP na serveri opravené? Kto to overí u hostingu? |
| Vlastný server alebo VPS | Toho, kto server spravuje | Je PHP aktualizované a reštartované? Ak správcu nemáte, hľadajte ho hneď. |
| PHP 8.1 alebo staršie | Hosting aj správcu webu | Je k dispozícii záplata? Ak nie, plán prechodu na podporovanú verziu. |
Tabuľku môžete posunúť do strany.
4. Pred zmenou verzie PHP spravte zálohu
Prechod na novšiu vetvu PHP, napríklad z 8.1 na 8.3, môže rozbiť starší plugin alebo tému. Pred zmenou si preto spravte zálohu, podľa nášho návodu ako zálohovať WordPress. Ak hosting ponúka testovaciu kópiu webu, vyskúšajte novú verziu najprv tam. Staré zálohy teraz neprepisujte. Ak by sa ukázalo, že web niekto napadol, budete potrebovať zálohu spred útoku.
5. Aktualizujte WordPress, pluginy a témy
Túto chybu to neopraví, má to však dva dôvody. Novšie PHP potrebuje aktuálne pluginy a tému, inak sa po prechode môže web pokaziť. A útočník využije akékoľvek slabé miesto, nielen PHP. Pluginy a témy, ktoré nepoužívate, rovno vymažte.
Ako spoznať, že web niekto napadol
Útok cez túto chybu nemusí byť na prvý pohľad vidieť. Spozornite, ak si všimnete niečo z tohto:
- v sekcii Používatelia je administrátor, ktorého nepoznáte,
- na webe pribudli stránky alebo články, ktoré ste nevytvorili (často kasíno, lieky, cudzie jazyky),
- web presmerúva návštevníkov na cudzie stránky, niekedy len z mobilu alebo z Google,
- Google pri vašom webe zobrazuje varovanie alebo v Google Search Console pribudol bezpečnostný problém,
- hosting vás upozorní na škodlivý kód alebo rozosielanie spamu z vášho účtu,
- web je bez zjavného dôvodu pomalý alebo padá.
Ak niečo z toho vidíte, nič nemažte a ozvite sa správcovi alebo hostingu. Heslá meňte až po vyčistení webu, inak ich útočník môže znova získať. To, že nič nevidíte, ešte neznamená, že je web v poriadku. Istotu dá až potvrdenie, že PHP bolo včas opravené.
Hosting DigitalMinds: PHP aktualizujeme za vás
Prevádzkujeme WordPress hosting, ktorý udržiavame aktuálny vrátane bezpečnostných opráv PHP. Naši klienti o opravu žiadať nemusia. Balíky stoja 2,99 €, 3,99 € a 9,99 € mesačne. Komfort má denné zálohy, Enterprise hodinové. Ak chcete hosting aj aktualizácie WordPressu v jednom, je tu údržba s hostingom za 79 € mesačne.
Ak váš web beží inde a neviete, či je v poriadku, pozrieme sa na to. Zistíme verziu PHP, poradíme, čo opýtať hostingu, pomôžeme s prechodom na novšie PHP, alebo web presťahujeme k nám. Termín sťahovania povieme podľa veľkosti webu. Dohodnite si bezplatnú 30-minútovú konzultáciu. Na dopyty odpovedáme v pracovné dni do 24 hodín.
Časté otázky
Opraví to aktualizácia WordPressu?
Nie. Chyba je v PHP na serveri. NBÚ výslovne píše, že aktualizácia CMS, pluginu alebo aplikácie bez aktualizácie PHP zraniteľnosť neodstraňuje.
Mám malý web, týka sa ma to?
Áno, ak beží na neopravenom PHP. Pri útoku nerozhoduje veľkosť webu, ale to, či server ešte nemá opravu.
Moja verzia je nižšia ako v tabuľke, ale hosting tvrdí, že je opravená. Komu veriť?
Môže to byť pravda. Distribúcie a niektorí dodávatelia dopĺňajú opravy do staršieho čísla verzie. Požiadajte hosting o písomné potvrdenie, akú záplatu nasadil.
Musím web vypnúť?
Ak je PHP opravené, nie. NBÚ odporúča zraniteľnú službu odstaviť alebo izolovať len vtedy, keď sa nedá rýchlo aktualizovať. Ak máte staré PHP a hosting nevie dať termín opravy, poraďte sa so správcom o dočasnom odstavení alebo presune webu.
Kde nájdem oficiálne informácie?
V slovenčine vo varovaní NBÚ na sk-cert.sk. V angličtine v bezpečnostnom upozornení PHP a v upozornení CERT-EU.
Zdroje
- NBÚ / SK-CERT: Kritické zraniteľnosti v PHP (21. 10. 2026)
- PHP.net: Security advisory: Critical remote code execution vulnerabilities (21. 10. 2026) a Supported Versions
- GitHub, php-src: GHSA-w8hw-w9fx-j79w (CVE-2026-109618) a GHSA-6wmf-4rv5-p3rp (CVE-2026-109619)
- CERT-EU: Critical Vulnerabilities in PHP (21. 10. 2026)
- ENISA: Joint statement on critical PHP vulnerabilities (21. 10. 2026)
- BleepingComputer: Amazon says PHP2Shell exploitation began 4 days before patches (22. 10. 2026)
- Wiz Research: PHP2Shell (21. 10. 2026)
Potrebujete web, ktorý bude váš?
Na 30-minútovej konzultácii povieme, či stačí firemný web od 690 €, Business, e-shop, alebo niečo iné. Konzultácia je zdarma.