Vírus na WordPresse: ako ho nájsť a odhaliť skryté odkazy na kasína
Web vyzerá normálne, formulár funguje, objednávky chodia. Ale keď do Googlu napíšete názov svojej firmy, pod ním sa objaví „online kasíno bonus bez vkladu“. Alebo Google pri webe zobrazí varovanie, že môže…
Web vyzerá normálne, formulár funguje, objednávky chodia. Ale keď do Googlu napíšete názov svojej firmy, pod ním sa objaví „online kasíno bonus bez vkladu“. Alebo Google pri webe zobrazí varovanie, že môže byť napadnutý. Vírus na WordPresse (správne malvér) často nerobí nič, čo by majiteľ videl. Robí to pre vyhľadávače.
V tomto návode ukážeme, ako takú infekciu nájsť, s dôrazom na najčastejší typ spamu z posledného roka: odkazy na online kasína a stávkové stránky vložené do HTML kódu, súborov témy alebo databázy. Postup sme si prešli na testovacom WordPresse. Vložili sme doň šesť neškodných „infekcií“ s odkazmi na vymyslené domény typu casino-example.test a potom sme ich jednu po druhej hľadali. Všetky screenshoty sú z tohto testu (22. 10. 2026).
Krátka odpoveď
- Najrýchlejšia kontrola: do Googlu napíšte
site:vasadomena.sk kasino(a podobne casino, slot, bet) a pozrite si prehľad Bezpečnostné problémy (Security issues) v Google Search Console. - Skryté odkazy nájdete v zdrojovom kóde stránky (Ctrl+U a hľadať „casino“), lenže niektoré sa zobrazia iba robotovi Googlu. Preto treba kontrolovať aj súbory a databázu.
- Na serveri pomôžu
wp core verify-checksums(zmenené súbory jadra), hľadanieeval(base64_decodev súboroch, SQL dotaz do tabuliekwp_postsawp_optionsa zoznam administrátorov. - Zmazať viditeľný spam nestačí. Útočníci si takmer vždy nechajú zadné vrátka, preto treba vymeniť súbory za čisté, zmeniť všetky prístupy a nájsť, kade sa dostali dnu.
- Ak infekciu nájdete alebo to nechcete robiť sami, web vám vyčistíme v DigitalMinds (odkaz na konzultáciu je na konci).
Má kasínové odkazy väčšina webov?
Často počujeme, že spam s kasínami má „skoro každý web“. Žiadny dôveryhodný zdroj, ktorý sme našli, to netvrdí. Čísla hovoria niečo iné, ale rovnako nepríjemné: ak už je web napadnutý, SEO spam je jeden z najčastejších nálezov a kasína sú dnes jeho najčastejší typ.
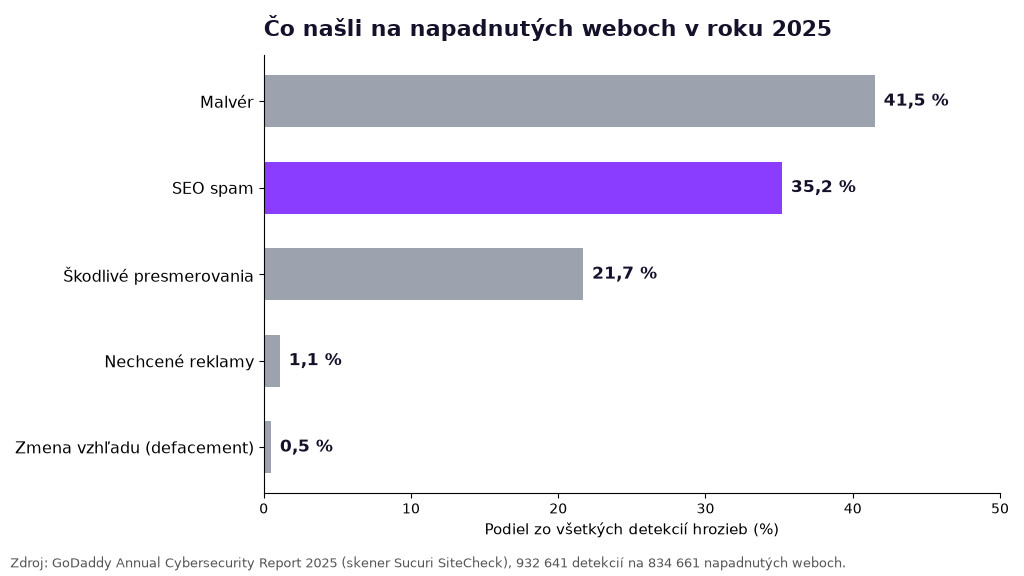
GoDaddy (vlastník bezpečnostnej firmy Sucuri) v správe za rok 2025 analyzoval 834 661 napadnutých webov, ktoré našiel jeho bezplatný skener SiteCheck. SEO spam tvoril 35,2 % všetkých detekcií a našiel sa na 328 490 weboch. Viac bolo len „klasického“ malvéru.
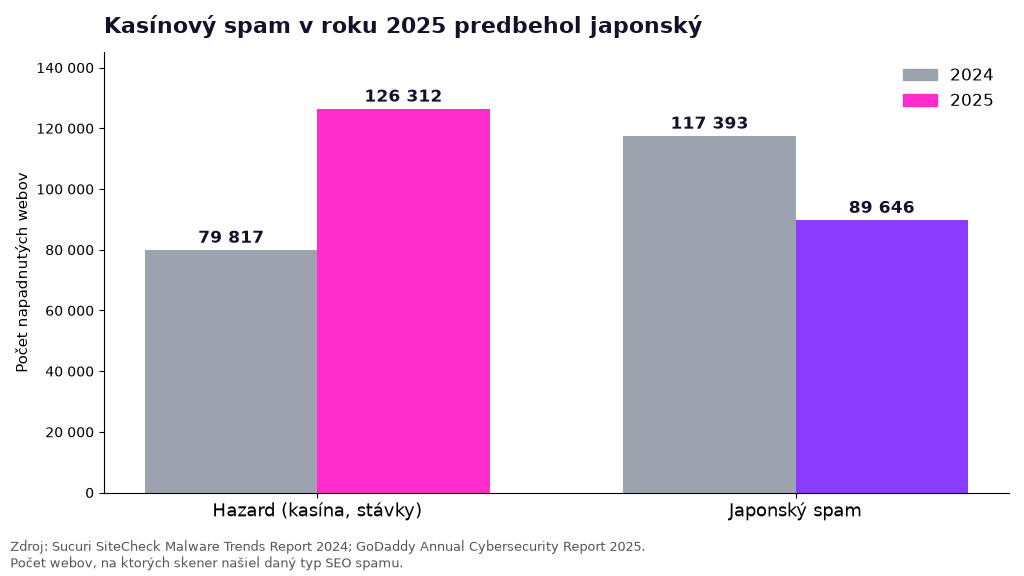
V rámci SEO spamu sa v roku 2025 prvýkrát po viac ako desiatich rokoch dostal na prvé miesto hazard. Spam propagujúci kasína, stávky a poker sa našiel na 126 312 weboch, dovtedy vedúci japonský spam (falošné e-shopy s replikami značkového tovaru) na 89 646 weboch. Najčastejšia forma kasínového spamu sú podľa GoDaddy skryté odkazy. Farmaceutický spam (lieky na predpis) klesol na 5 % spamových detekcií.
Pre porovnanie: Sucuri v správe za rok 2024 uvádza, že zo 70,8 milióna vzdialených skenov bolo napadnutých 1,66 %. Ani to nie je podiel napadnutých webov na celom internete, lebo SiteCheck používajú hlavne ľudia, ktorí niečo tušia, a skener zvonku nevidí všetko. Presné percento napadnutých webov podľa nás nikto nemeria. Istá je len jedna vec: keď už sa útočník na web dostane, kasínový spam je veľmi pravdepodobný výsledok.
Ako vyzerá kasínový spam na WordPresse
Útočník nechce, aby ste si ho všimli. Chce, aby váš web, ktorému Google dôveruje, odkazoval na jeho kasíno. Podľa Sucuri a GoDaddy sa najčastejšie stretnete s týmito formami:
- Skryté odkazy v HTML. Blok s odkazmi posunutý mimo obrazovky (napríklad
left:-9999px), s nulovou výškou alebo veľkosťou písma. Návštevník ho nevidí, robot áno. Býva vložený dofooter.php,header.phpalebofunctions.phptémy. - Maskované odkazy v článkoch. Odkaz bez podčiarknutia a vo farbe textu priamo v starom článku. Sucuri ich opisuje hlavne pri WordPresse a Joomle, kde sú vložené priamo do článkov v databáze.
- Spamové články a stránky. Nové príspevky alebo tisíce vygenerovaných „doorway“ stránok s kľúčovými slovami.
- Kód v databáze. Spam alebo skript uložený v tabuľke
wp_options, vo widgetoch či v pluginoch na vlastný kód. Takú infekciu neodstráni čistenie súborov. - Cloaking. Kód zistí, kto sa pozerá. Bežnému človeku ukáže normálny web, Googlebotu stránku plnú odkazov na kasína. Sucuri v januári 2026 opísal prípad, keď majiteľ na webe nevidel nič, ale výsledky v Google boli plné hazardného spamu.
Google takýto obsah vo svojich pravidlách proti spamu zaraďuje medzi hacknutý obsah, skrytý text a odkazy a cloaking. Následkom môže byť horšie umiestnenie, varovanie vo výsledkoch vyhľadávania aj vyradenie stránok.
Príznaky: podľa čoho spoznáte napadnutý web
| Príznak | Kde hľadať | Čím |
|---|---|---|
| Neznáme stránky alebo cudzí jazyk vo výsledkoch Google | výsledky vyhľadávania | site: vyhľadávanie |
| Varovanie od Google, prudký pokles návštevnosti | Search Console | Bezpečnostné problémy, Kontrola webovej adresy |
| Odkazy na kasína, stávky, lieky | zdrojový kód stránky | Ctrl+U, Ctrl+F |
| Zmenené alebo nadbytočné súbory jadra | wp-admin, wp-includes | wp core verify-checksums, bezpečnostný plugin |
| Zakódovaný PHP kód, PHP súbory medzi obrázkami | téma, pluginy, uploads | grep, find |
| Články, ktoré ste nenapísali | databáza (wp_posts, wp_options) | zoznam článkov, SQL dotaz |
| Administrátor, ktorého nepoznáte | Používatelia | wp user list |
Tabuľku môžete posunúť do strany.
Ako sme to testovali
Na lokálnom počítači sme spustili jednorazový WordPress 7.1.3 v slovenčine (PHP 8.4, MariaDB 11.8, téma Twenty Twenty-One) s vymysleným webom stolárstva. Živý web sme nemenili. Potom sme doň vložili:
- skrytý blok s troma odkazmi do
footer.phptémy, - kód vo
functions.php, ktorý pridá ďalšie odkazy iba pre Googlebot, - spamový článok „Najlepšie online kasíno 2026“ od falošného administrátora,
- maskovaný odkaz do staršieho článku a spam do tabuľky
wp_options, - falošného administrátora
wp-sysadmin, - zmenený súbor jadra a dva PHP súbory s
eval(base64_decode(...)), ktoré iba vypíšu text.
Všetky odkazy vedú na neexistujúce domény .test. Nasleduje postup, ktorým sme každú vec našli.
Návod: ako nájsť vírus na WordPresse krok za krokom
Krok 1: Pozrite sa, čo o vašom webe vie Google
Do vyhľadávania Google napíšte svoju doménu s podozrivými slovami:
site:vasadomena.sk kasino
site:vasadomena.sk casino OR slot OR bet OR viagra
Ak vidíte stránky, ktoré ste nevytvorili, alebo nadpisy v japončine či indonézštine, web je takmer určite napadnutý. Tento krok sme na lokálnom teste nemohli vyskúšať, lebo Google testovací web nepozná. Prázdny výsledok neznamená, že je všetko v poriadku. Pri cloakingu môžu byť spamové stránky v indexe zatiaľ málo.
Krok 2: Google Search Console
V Search Console otvorte prehľad Bezpečnostné problémy (v anglickom rozhraní Security issues). Ak Google na webe našiel hacknutý obsah, uvidíte tam typ problému a vzorku zasiahnutých adries (Pomocník Search Console). Zoznam nemusí byť úplný.
Druhý nástroj je Kontrola webovej adresy (URL Inspection) a v nej živý test adresy (Test live URL). Ukáže HTML stránky tak, ako ho vidí Googlebot (Google). Je to najspoľahlivejší spôsob, ako odhaliť cloaking, ktorý vám ako návštevníkovi nič neukáže.
Krok 3: Zdrojový kód stránky
Otvorte web v prehliadači, stlačte Ctrl+U (na Macu Cmd+Option+U) a v zdrojovom kóde hľadajte cez Ctrl+F slová casino, kasino, slot, bet. Pozor na odkazy v blokoch s display:none, left:-9999px alebo height:0.
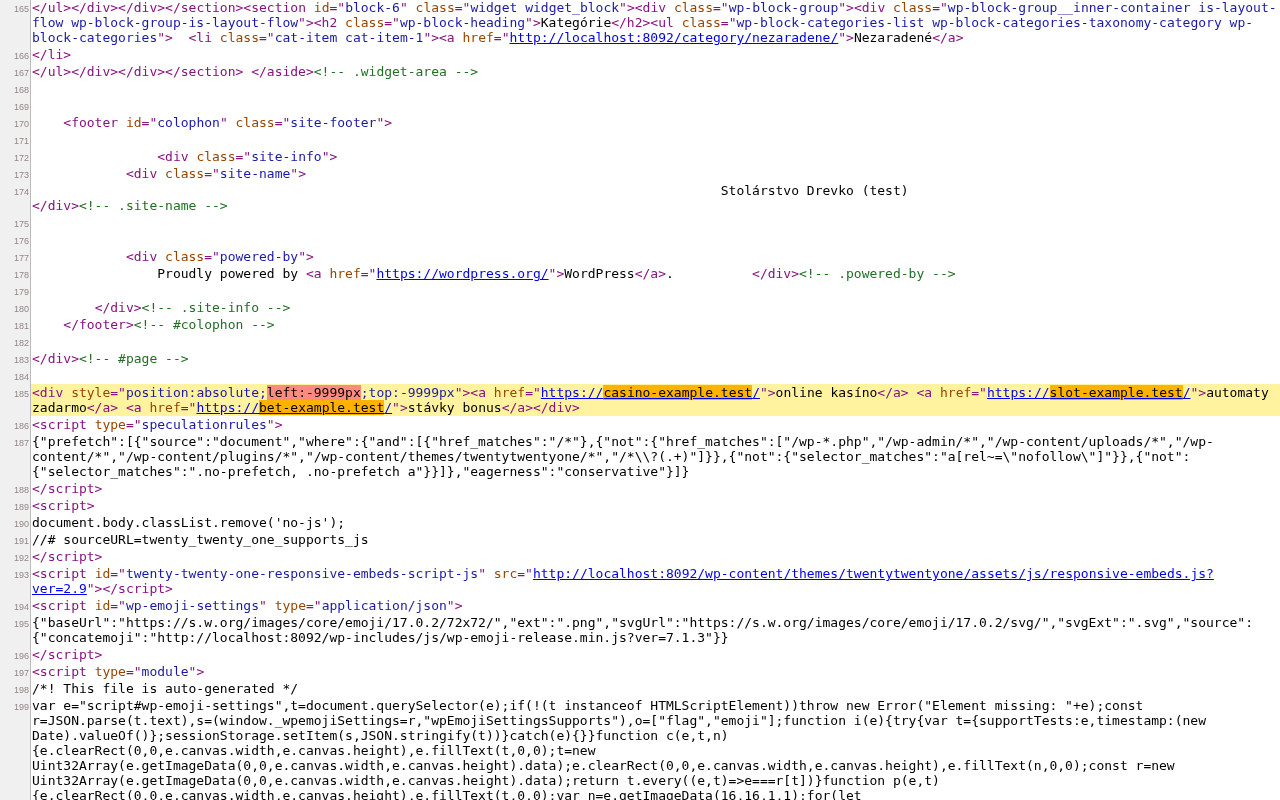
Skontrolujte úvodnú stránku aj niekoľko starších článkov. Infekcia nemusí byť na každej stránke.
Krok 4: Čo vidí Googlebot a čo vy
Ak máte prístup k terminálu, stiahnite tú istú stránku raz ako bežný prehliadač a raz s identifikáciou Googlebota a porovnajte odkazy:
curl -s https://vasadomena.sk/ | grep -oi 'casino[^"]*'
curl -s -A "Mozilla/5.0 (compatible; Googlebot/2.1; +http://www.google.com/bot.html)" https://vasadomena.sk/ | grep -oi 'casino[^"]*'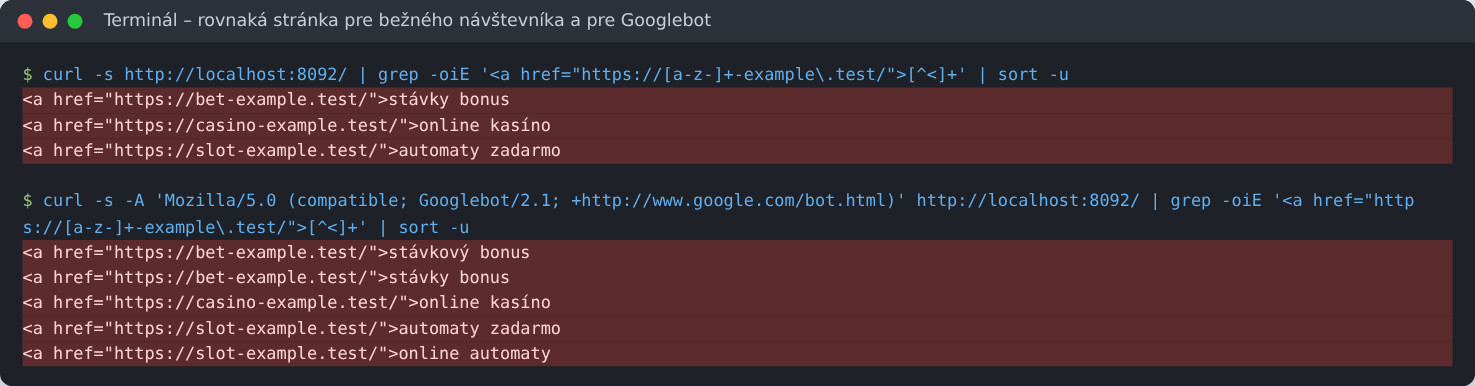
Šikovnejší malvér overuje aj IP adresu Googlu, takže na takýto test nezareaguje. Vtedy pomôže už len Kontrola webovej adresy z kroku 2 alebo kontrola súborov.
Krok 5: Online skener a bezpečnostný plugin
Sucuri SiteCheck je bezplatný a skontroluje verejné stránky webu zvonku. Nevidí však kód na serveri ani stránky, ktoré sa zobrazujú iba robotom. Náš lokálny web skenovať nevedel, lebo nebol dostupný z internetu.
Na kontrolu súborov sme do testovacieho webu nainštalovali bezplatný plugin Sucuri Security (verzia 2.8.1). Jeho kontrola integrity porovná súbory jadra s originálom z WordPress.org.
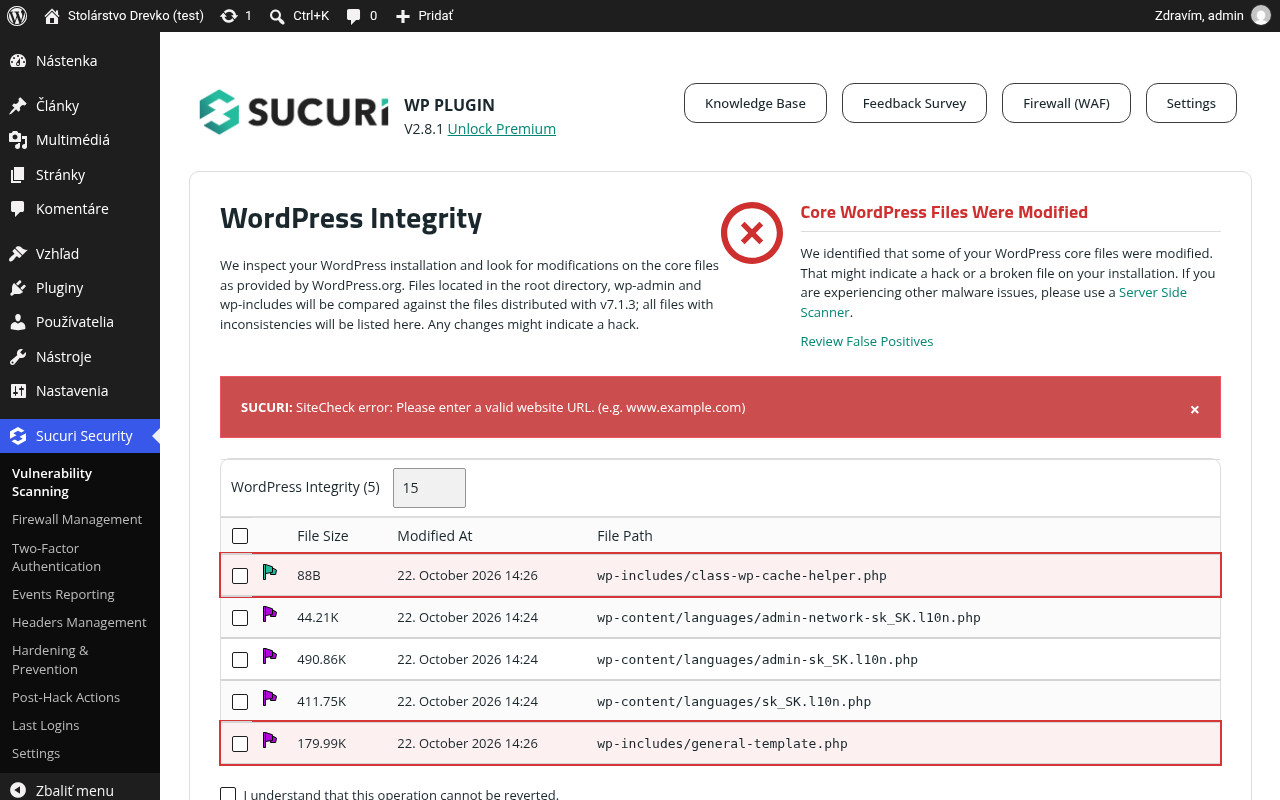
Plugin teda našiel zmeny v jadre, ale nie spam v téme ani v databáze. Skúšali sme aj Wordfence. Nová inštalácia aj bezplatnej verzie však vyžaduje licenčný kľúč, ktorý príde na e-mail po registrácii (Wordfence). Na testovacom webe sme ho neregistrovali, preto skenovanie Wordfence nemáme odskúšané. Na živom webe je to bežný a dobrý nástroj, bezplatná verzia má podľa výrobcu signatúry malvéru s 30-dňovým oneskorením.
Krok 6: Zmenené súbory jadra cez WP-CLI
Ak máte na hostingu SSH a WP-CLI, jeden príkaz porovná všetky súbory jadra s kontrolnými súčtami z WordPress.org:
wp core verify-checksums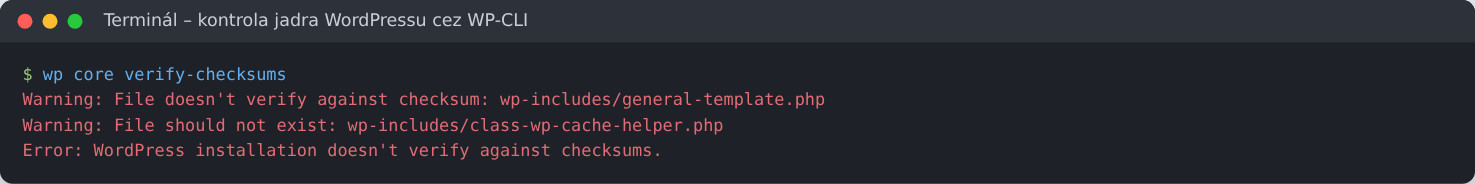
Pluginy z WordPress.org skontroluje wp plugin verify-checksums --all. Témy a platené pluginy takto overiť nejde.
Krok 7: Podozrivý kód v súboroch
Malvér býva zakódovaný, aby ho nebolo vidieť. Typická stopa je eval(base64_decode(...)) alebo veľmi dlhý reťazec zakódovaného textu. V priečinku s obrázkami (wp-content/uploads) by zasa nemali byť PHP súbory, s výnimkou tých, ktoré tam vedome ukladá niektorý plugin.
grep -rnE 'eval\(base64_decode|base64_decode\(.{40,}' --include=*.php wp-content wp-includes
find wp-content/uploads -name '*.php'
grep -rniE 'casino|kasino|kasíno' wp-content/themes wp-content/plugins --include=*.php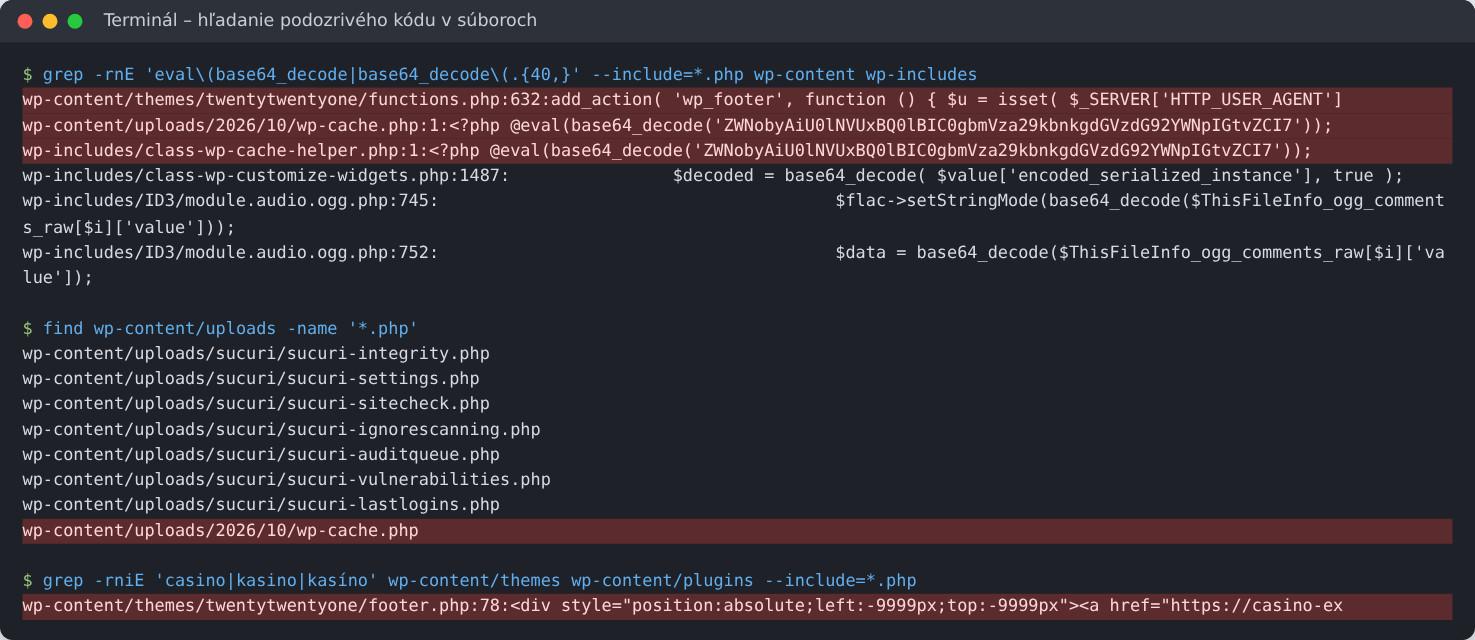
Na obrázku vidno aj slabinu tejto metódy. base64_decode používa aj bežný kód, takže každý nález treba posúdiť. Naopak, malvér môže byť zakódovaný inak a takéto hľadanie ho minie.
Krok 8: Spam v databáze
Spamové články bývajú vidieť v administrácii pod Články. Všimnite si autora a čas publikovania. V našom teste mal spamový článok neznámeho autora a čas 3:14 v noci.
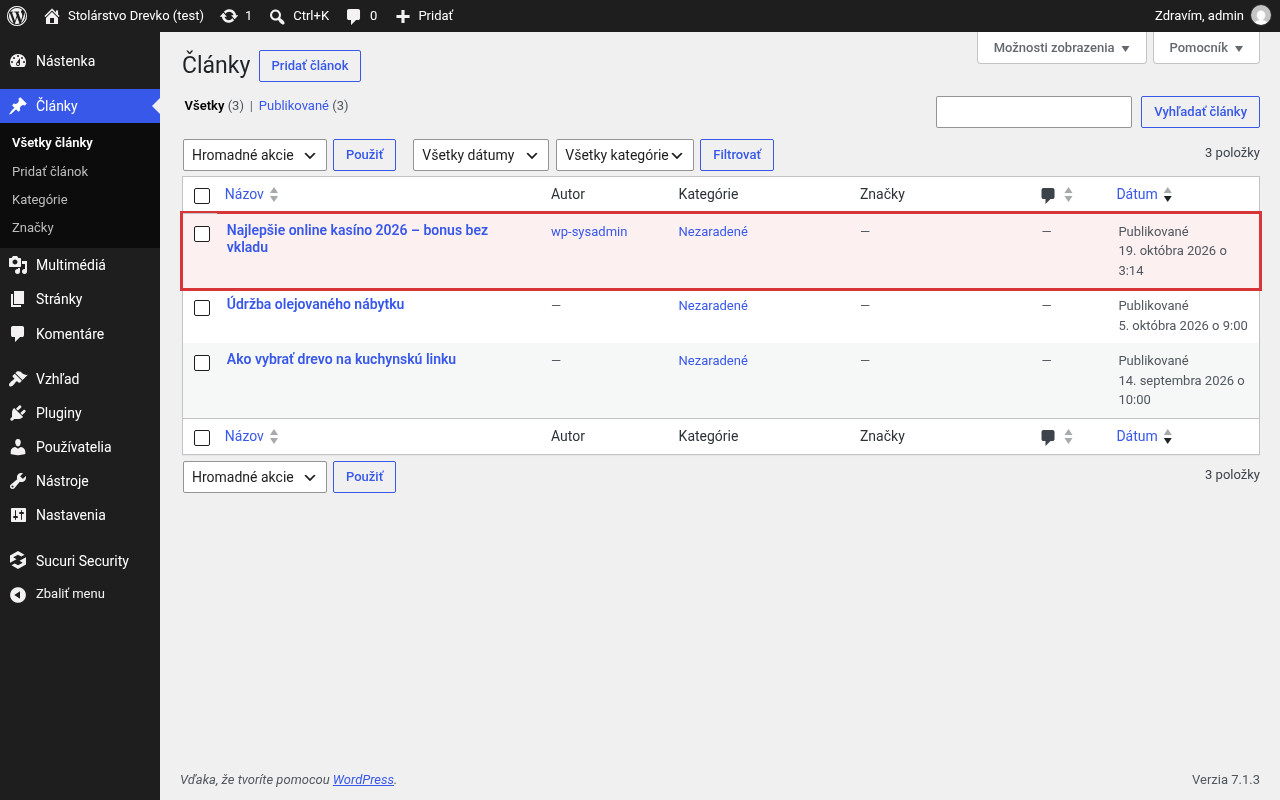
Maskovaný odkaz v starom článku alebo spam v nastaveniach v administrácii neuvidíte. Pomôže SQL dotaz cez phpMyAdmin alebo WP-CLI (predponu wp_ upravte podľa svojej inštalácie):
SELECT ID, post_status, post_title FROM wp_posts
 WHERE post_content REGEXP 'casino|kasino|kasíno' AND post_type IN ('post','page');
SELECT option_name FROM wp_options WHERE option_value REGEXP 'casino|kasino|kasíno';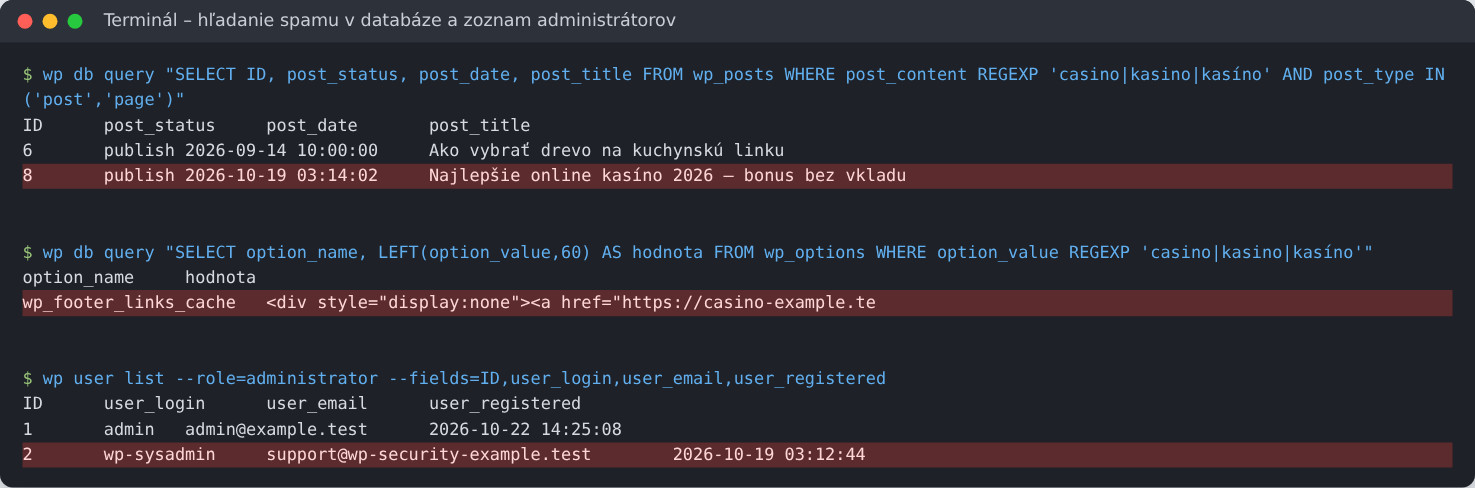
Krok 9: Neznámi administrátori
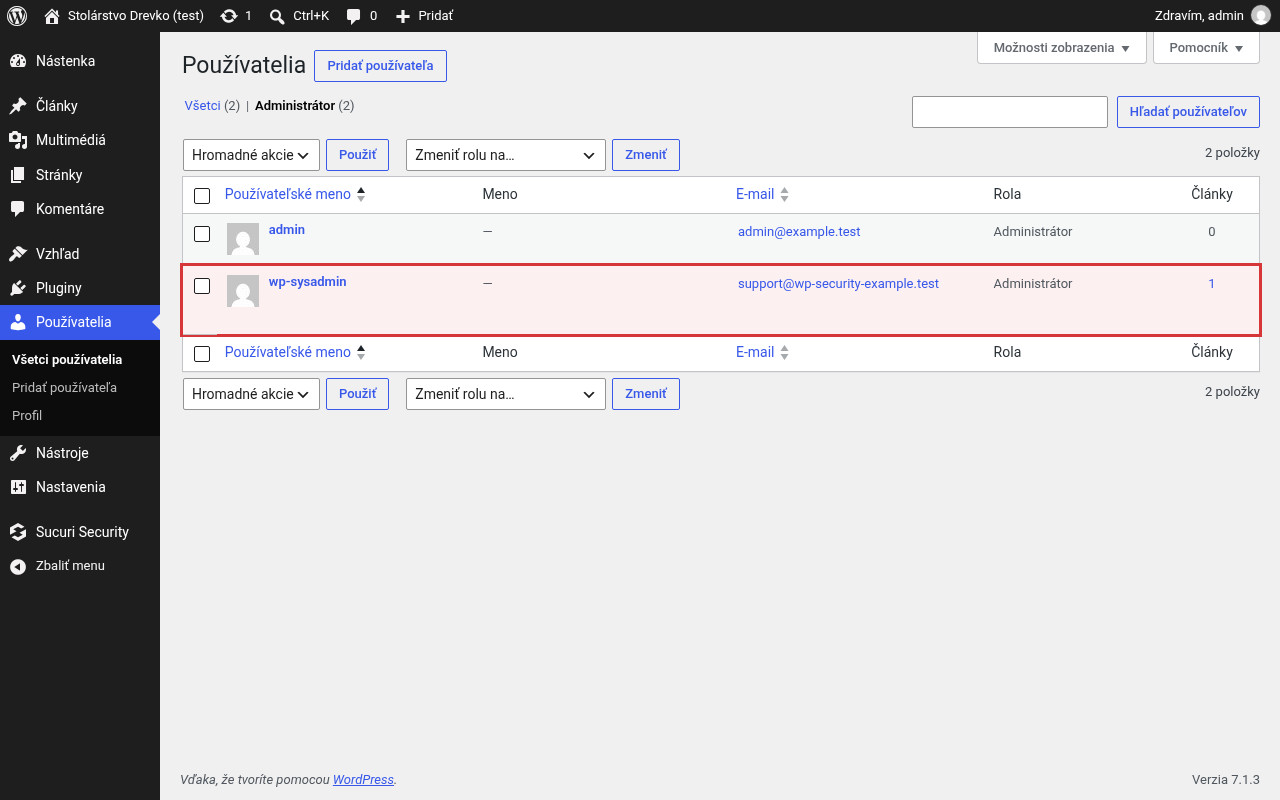
V Používatelia → Administrátor prejdite každý účet. Útočníci si často vytvárajú vlastného administrátora, aby sa vedeli vrátiť. Na falošných administrátorov ako stopu po známych kampaniach upozorňuje aj GoDaddy.
Čo robiť, keď infekciu nájdete
Zmazať spamový článok a odkazy z pätičky je najmenej. GoDaddy uvádza, že takmer každá spamová infekcia obsahuje aspoň jeden skript na zadné vrátka a že neúplné čistenie je najčastejší dôvod, prečo sa web znova nakazí. Postup podľa WordPress.org a našej praxe:
- Spravte zálohu napadnutého stavu. Súbory aj databázu. Bude sa hodiť pri hľadaní príčiny aj vtedy, keď čistenie niečo rozbije.
- Ak máte čistú zálohu spred napadnutia, obnovte ju. Ako zálohu robiť a obnoviť, ukazujeme v návode Ako zálohovať WordPress. Aj po obnove pokračujte bodmi 5 až 8, inak sa útočník vráti rovnakou cestou.
- Vymeňte súbory za čisté. Jadro WordPressu, témy a pluginy nahrajte znova z oficiálnych zdrojov. Pirátske („nulled“) témy a pluginy zmažte. Bývajú v nich zadné vrátka už pri stiahnutí.
- Vyčistite databázu. Spamové články, maskované odkazy, záznamy v
wp_options, neznámych používateľov. - Zmeňte všetky prístupy. WordPress, hosting, FTP/SFTP a databáza, pre všetkých používateľov.
- Vygenerujte nové bezpečnostné kľúče (salts) vo
wp-config.php. Tým odhlásite každého, kto je prihlásený, aj útočníka. - Aktualizujte a nájdite vstupný bod. Zastaraný plugin, ukradnuté heslo, nulled téma. Pozrite logy servera.
- Požiadajte Google o kontrolu. Ak máte hlásenie v Bezpečnostných problémoch, kliknite na žiadosť o kontrolu (Request review) a popíšte, čo ste opravili. Pri webe so spamom to podľa Google môže trvať aj niekoľko týždňov.
Na testovacom webe sme takto vyčistili všetkých šesť „infekcií“ a overili výsledok:
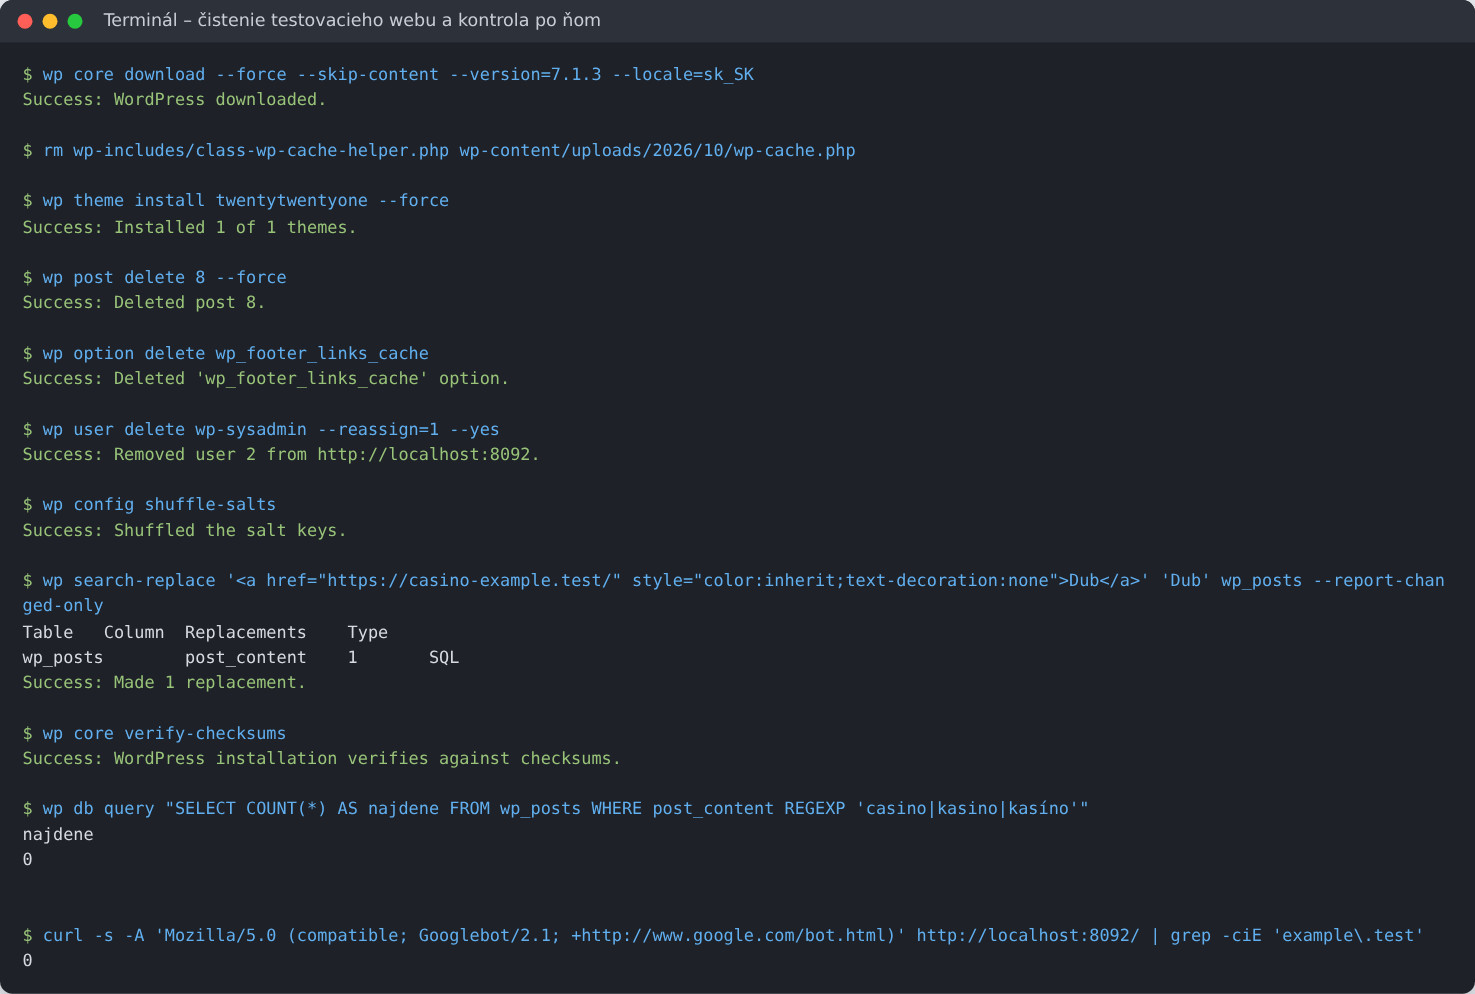
V teste sme presne vedeli, čo sme kam vložili. Na skutočnom webe to neviete, a preto je čistenie zdĺhavejšie a ľahko sa niečo prehliadne.
Ako sa infekcii brániť
- Aktualizácie. Podľa Patchstack pribudlo v roku 2025 v ekosystéme WordPressu 11 334 nových zraniteľností, 91 % z nich v pluginoch. Približne polovicu závažných útočníci začali zneužívať do 24 hodín.
- Menej pluginov. Nepoužívané pluginy a témy zmažte, nestačí ich vypnúť.
- Dvojfaktorové prihlásenie. GoDaddy opisuje kampaň, pri ktorej sa útočníci prihlásili ukradnutým heslom, nahrali falošný plugin a aktivovali ho do 30 sekúnd, bez zneužitia akejkoľvek chyby.
- Žiadne nulled témy a pluginy.
- Zálohy mimo servera a raz za čas skúška obnovy.
- Search Console s nastavenými e-mailovými upozorneniami a občasná kontrola
site:vyhľadávania.
Kedy to nechať na nás
Ak ste na webe našli niektorý z príznakov, alebo sa vám nechce hľadať v kóde a databáze, web vám v DigitalMinds vyčistíme (odvírime). Konkrétne:
- nájdeme infekciu v súboroch aj v databáze, vrátane spamových odkazov na kasína a skrytého kódu,
- vymeníme jadro, tému a pluginy za čisté verzie a odstránime neznámych administrátorov,
- zmeníme prístupy a bezpečnostné kľúče, aktualizujeme web a hľadáme, kade sa útočník dostal dnu,
- pomôžeme so žiadosťou o kontrolu v Google Search Console.
Cenu čistenia v cenníku nemáme, lebo každá infekcia má iný rozsah. Povieme vám ju po prvom pohľade na web, ešte pred začiatkom práce. Aby sa to neopakovalo, môžete potom web nechať v našej údržbe: za 49 € mesačne aktualizácie a zálohy, za 79 € mesačne k tomu hosting a dohľad, či web beží. Údržbu robíme aj pre WordPress weby, ktoré sme nestavali. Čo všetko patrí do údržby, sme rozpísali v článku Údržba WordPress webu: čo zahŕňa a koľko stojí.
Časté otázky
Ako zistím, či má môj WordPress vírus?
Začnite vyhľadávaním site:vasadomena.sk kasino v Google a sekciou Bezpečnostné problémy v Search Console. Potom skontrolujte zdrojový kód stránky, súbory jadra (wp core verify-checksums alebo bezpečnostný plugin), databázu a zoznam administrátorov.
Prečo na svojom webe kasínové odkazy nevidím, ale Google áno?
Sú skryté cez CSS (mimo obrazovky, nulová veľkosť) alebo ich kód ukazuje iba robotom vyhľadávačov. Tomu sa hovorí cloaking. Odhalí ho Kontrola webovej adresy v Search Console alebo porovnanie stránky stiahnutej s identifikáciou Googlebota.
Stačí nainštalovať bezpečnostný plugin?
Na odhalenie časti problémov áno, na vyčistenie spravidla nie. V našom teste bezpečnostný plugin našiel zmenené súbory jadra, ale nie spam v téme a databáze. Plugin navyše nemusí vidieť kód, ktorý sa spúšťa iba pre Googlebot.
Pomôže obnova zo zálohy?
Áno, ak máte zálohu spred napadnutia. Musíte ale zmeniť heslá, aktualizovať web a odstrániť príčinu. Inak sa útočník vráti tou istou cestou.
Ako dlho trvá, kým Google odstráni varovanie?
Pri webe so spamom môže kontrola trvať aj niekoľko týždňov. Ak Google zistí, že web je čistý, varovania z výsledkov a prehliadačov zmiznú do 72 hodín. Žiadosť o kontrolu posielajte až po úplnom vyčistení.
Koľko stojí vyčistenie napadnutého webu?
Pevnú cenu v cenníku nemáme, závisí od rozsahu infekcie. Po prvom pohľade na web vám ju povieme vopred. Údržba, ktorá má napadnutiu predchádzať, stojí 49 € alebo 79 € mesačne.
Zhrnutie
Kasínový spam na WordPresse býva neviditeľný pre majiteľa a dobre viditeľný pre Google. Hľadajte ho v troch vrstvách: čo vidí Google (site:, Search Console), čo je v kóde stránky a čo je v súboroch a databáze. Pri čistení nezabudnite na zadné vrátka, heslá a príčinu.
Našli ste na webe niečo podozrivé alebo si nie ste istí? Na bezplatnej 30-minútovej konzultácii sa pozrieme, či je váš web napadnutý, čo treba vyčistiť a ako ho potom udržať v poriadku.
Zdroje
- GoDaddy: Annual Cybersecurity Report: Website Malware Threat Landscape (dáta za rok 2025, skener SiteCheck)
- Sucuri: SiteCheck Malware Trends Report 2024
- Sucuri: What is online gambling spam and what can I do about it? (apríl 2026)
- Sucuri: Google Sees Spam, You See Your Site: A Cloaked SEO Spam Attack (január 2026)
- Sucuri Labs: spam-seo.link_masking
- Sucuri: The Dangers of Installing Nulled WordPress Themes & Plugins
- Google Search Central: Pravidlá proti spamu vo vyhľadávaní Google
- Pomocník Search Console: Security issues report a URL Inspection tool
- web.dev (Google): Request a review
- WordPress.org: FAQ My site was hacked a WP-CLI: wp core verify-checksums
- Patchstack: State of WordPress Security in 2026
- Wordfence: License Key
- Vlastný test DigitalMinds, 22. 10. 2026: WordPress 7.1.3 (sk_SK), PHP 8.4, MariaDB 11.8, WP-CLI 2.12, Sucuri Security 2.8.1 na lokálnom testovacom serveri.
Potrebujete web, ktorý bude váš?
Na 30-minútovej konzultácii povieme, či stačí firemný web od 690 €, Business, e-shop, alebo niečo iné. Konzultácia je zdarma.